


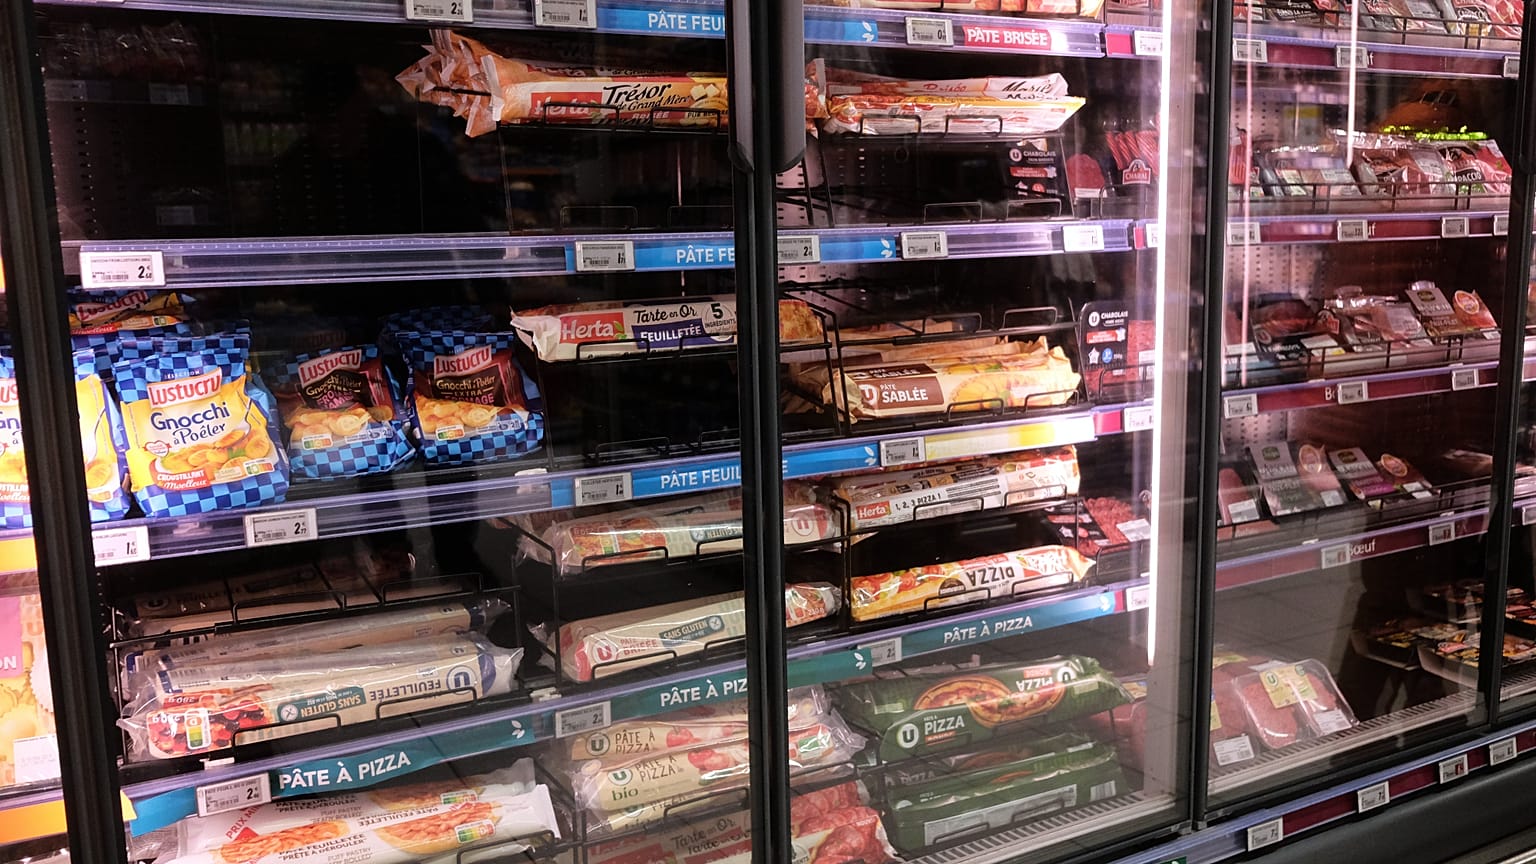


Nenhum grupo reivindicou a autoria do ataque, e os especialistas alertam que milhares de dispositivos igualmente vulneráveis continuam ligados à Internet, enquanto um incidente distinto perturba o funcionamento da cadeia de supermercados holandesa Albert Heijn.
Investigadores franceses procuram os hackers que assumiram o controlo dos frigoríficos de, pelo menos, 350 supermercados, obrigando os funcionários a deitar fora carne estragada e alimentos congelados.
 PUBLICIDADE
Lojas do Carrefour, Monoprix, Intermarché e Coopérative U estiveram entre as afetadas quando os atacantes alteraram manualmente as temperaturas dos frigoríficos. As lojas afetadas representam uma pequena fração dos supermercados franceses.
A ausência de um pedido de resgate ou de reivindicação de responsabilidade tem intrigado os investigadores, de acordo com uma fonte com conhecimento da investigação citada pela Reuters. Os grupos criminosos e hacktivistas costumam agir rapidamente para lucrar com os seus ataques ou para lhes dar publicidade.
A agência francesa de cibersegurança afirmou que a violação afetou frigoríficos que utilizavam software da empresa dinamarquesa Danfoss, bem como sistemas Copeland e Dixell.
A Reuters informou ter encontrado, na terça-feira, pelo menos 4 500 interfaces da Danfoss visíveis online, e a empresa de análise de segurança Onyphe afirmou que versões desatualizadas estavam “ainda amplamente representadas entre as interfaces acessíveis ao público”.
A Danfoss afirmou que muitas das unidades afetadas tinham “atingido o fim da vida útil e já não recebem atualizações de software ou de segurança” ou estavam a “funcionar com firmware desatualizado”. Falhas graves nas versões mais antigas do seu firmware foram detalhadas em agosto pela empresa de segurança Claroty e, desde então, foram corrigidas.
A Copeland, proprietária da Dixell, reconheceu a “vulnerabilidade” e declarou: “Estamos atualmente a trabalhar com os clientes afetados para mitigar o risco.”
“Trata‑se de higiene cibernética básica”, afirmou Ken Munro, sócio da empresa britânica Pen Test Partners, à Reuters. “Se se fizer mal, acaba‑se com uma confusão malcheirosa de comida descongelada.”
Munro admitiu que o ataque pode ter sido provocado por “miúdos a brincar”. “Se isto tivesse sido um Estado, porque razão afetaria apenas uma parte dos frigoríficos franceses? Há muitos outros países com frigoríficos na internet”, acrescentou.
Países Baixos: incidente de cibersegurança perturba operações
Nos Países Baixos, a Ahold Delhaize, proprietária da cadeia Albert Heijn, indicou ter iniciado uma reposição controlada dos sistemas após um incidente de cibersegurança que começou no domingo. O organismo neerlandês de supervisão da cibersegurança NCSC afirmou não ver qualquer ligação com o ataque em França.
A estação pública neerlandesa NOS noticiou que a Albert Heijn tinha identificado servidores nos Estados Unidos, Polónia, Moldova e Turquia utilizados no ataque. A NOS sublinhou que isso nada revela sobre a localização dos piratas, já que o tráfego é facilmente encaminhado através de outros países.
O especialista em segurança Pim Takkenberg disse à NOS que os servidores terão sido usados provavelmente para reconhecer os sistemas ou tentar roubar dados.
A NOS relatou ainda que o incidente expôs a reduzida margem das reservas alimentares. Entre lojas e centros de distribuição, existe cerca de provisão para seis dias, reabastecida continuamente por sistemas informáticos just‑in‑time, suscetíveis de falhar e dependentes da rede elétrica.
Um relatório publicado no mês passado pelo Instituto Clingendael e pela Universidade Erasmus aconselhou os agregados familiares a manter reservas alimentares de emergência para oito dias, em vez dos três habituais. O estudo concluiu que condições meteorológicas severas combinadas com uma falha grave de eletricidade e de sistemas informáticos poderiam exigir duas semanas para serem ultrapassadas.