





Sistemas internos de recursos humanos da Comissão Europeia foram alvo de um ciberataque malicioso, e peritos da UE avaliam se dados pessoais sensíveis foram comprometidos.
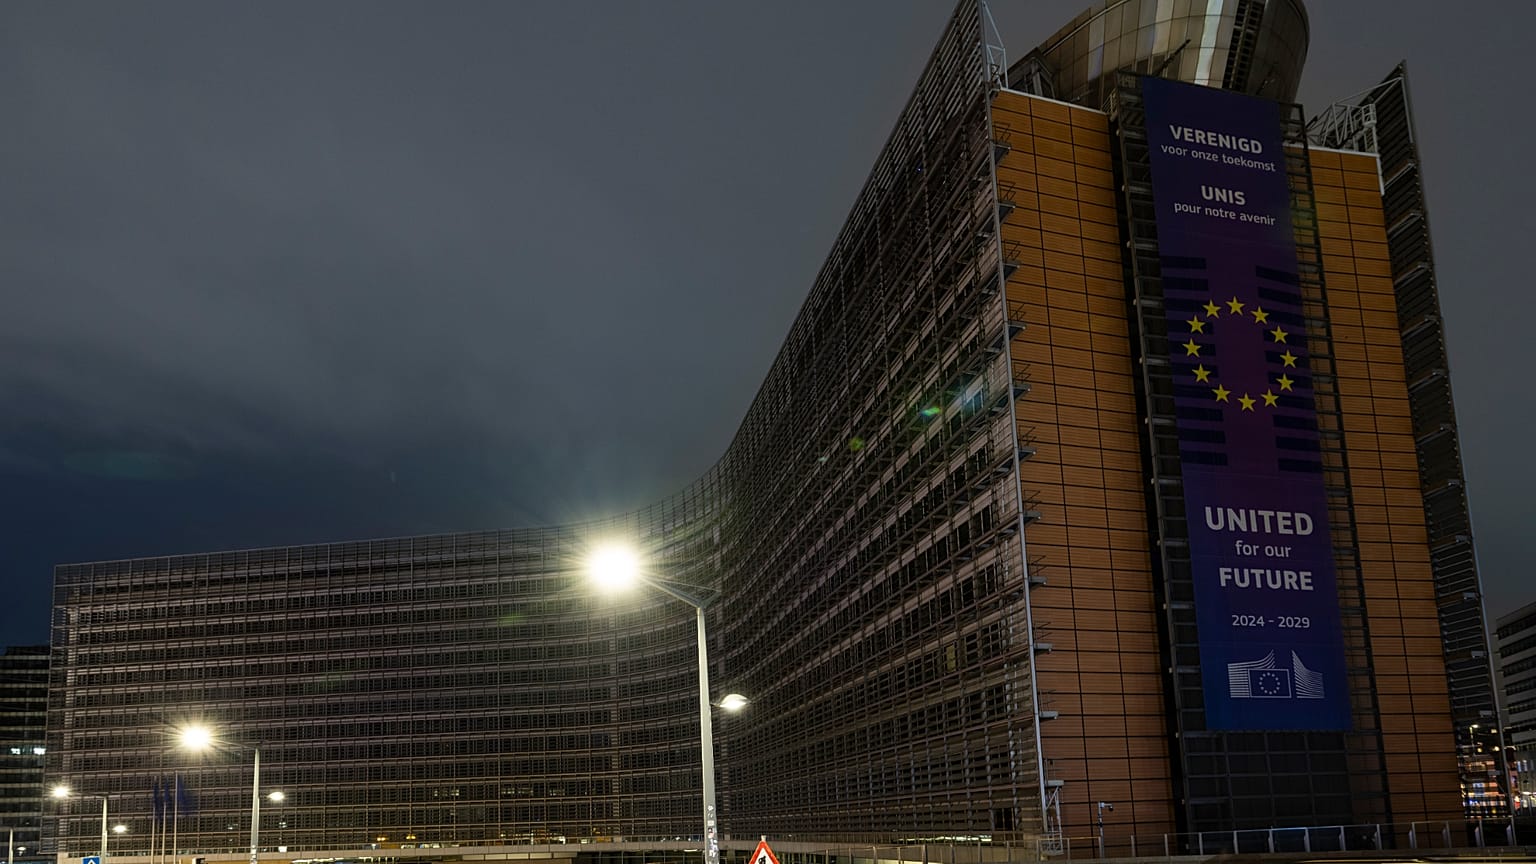
A Comissão Europeia foi alvo de um ciberataque de grande dimensão, mas ainda não é claro quem está por detrás da ofensiva nem se foram roubados dados sensíveis de funcionários.
 PUBLICIDADE
Durante vários dias, os funcionários da Comissão não conseguiram aceder ao Sysper, a plataforma interna de recursos humanos onde consultam informações salariais, pedem férias e baixas médicas, entregam folhas de tempos e se inscrevem em ações de formação.
Na quinta-feira, o Sysper já estava a funcionar, enquanto o regime de seguro de doença Joint Sickness Insurance Scheme (JSIS) continuava indisponível, disse um responsável à Euronews sob condição de anonimato.
Para lá destas perturbações relativamente menores, a maioria dos funcionários públicos mal se apercebeu de que os sistemas tinham sido comprometidos. O CERT-EU, o serviço de cibersegurança das instituições da UE, está agora a tentar avaliar os danos.
A questão central é saber se o autor do ataque, ainda por identificar, conseguiu aceder aos dados armazenados no Sysper, no JSIS e noutros sistemas de recursos humanos. Isso, em princípio, não abriria a porta aos documentos internos da Comissão, que são alojados num sistema separado.
Ainda assim, estas plataformas reúnem dados pessoais sensíveis, incluindo nomes de funcionários, categorias profissionais, moradas e contactos. Uma base de dados deste tipo poderia alimentar campanhas muito mais sofisticadas dirigidas a membros individuais do pessoal.
Os funcionários da UE ainda não receberam qualquer comunicação interna oficial sobre o incidente, já que a extensão dos danos continua a ser avaliada.
Não é a primeira vez que a comissão sofre um ciberataque. Em março, foi comprometida a infraestrutura de alojamento em nuvem dos sites Europa.eu, o que levou ao roubo de cerca de 91,7 GB de dados, incluindo informação pessoal e conteúdos de correio eletrónico.
Em janeiro, um ciberataque teve como alvo a infraestrutura central de dispositivos móveis da Comissão, potencialmente expondo nomes de funcionários e números de telefone.
A Comissão não respondeu de imediato ao pedido de comentário da Euronews.