





A japonesa GMO Internet vai indemnizar clientes por perdas em transações não autorizadas ligadas a um ciberataque ao serviço de cloud e pagar 5.000 ienes (€28) a cada utilizador do serviço afetado.
A empresa japonesa de infraestruturas de internet está a indemnizar clientes afetados por transações não autorizadas na sequência de um ciberataque ao seu serviço de cloud.
 PUBLICIDADE
A GMO Internet anunciou no sábado que irá cobrir as perdas resultantes de operações não autorizadas associadas ao ataque e conceder um pagamento de cortesia de ¥5 000 (28 euros) a todos os clientes que estejam atualmente a utilizar o serviço afetado, independentemente de terem ou não sofrido prejuízos financeiros.
O ataque visou o Onamae.com Desktop Cloud, um serviço de servidor privado virtual utilizado por clientes para acederem a ambientes de trabalho remoto. A GMO afirmou que foram extraídas informações de clientes e que alguns utilizadores comunicaram transações nas suas contas de negociação que não reconheciam.
Segundo o fundador e presidente executivo da empresa, Masatoshi Kumagai, o incidente poderá ter afetado 26 739 servidores e envolveu operações não autorizadas em contas de negociação detidas junto de mais de 70 sociedades de valores mobiliários e empresas de câmbio, no Japão e no estrangeiro.
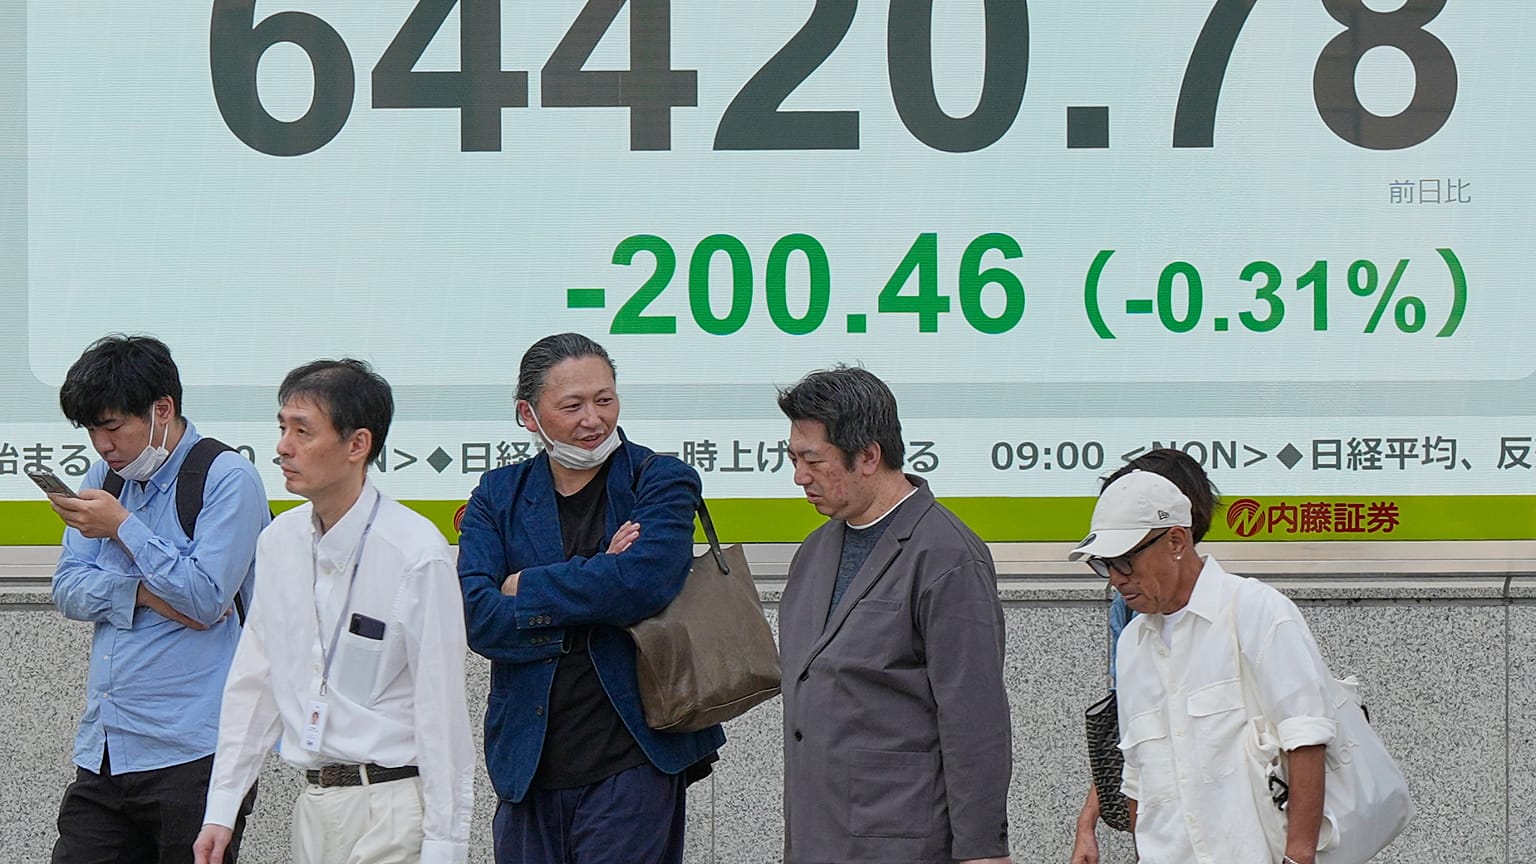
As ações da GMO caíram quase 16% esta segunda-feira, para o nível mais baixo dos últimos quatro meses. A empresa tinha uma capitalização bolsista de cerca de 2,6 mil milhões de dólares no fecho de sexta-feira.
A empresa iniciou uma investigação em 19 de outubro, após receber um pedido de esclarecimento de um cliente. Em 20 de outubro confirmou a instalação de um programa malicioso em alguns ambientes de servidores de clientes, suspendeu novas subscrições e o acesso ao painel de controlo do serviço e começou, no dia seguinte, a desligar todos os servidores para evitar mais danos.
Num texto publicado no blogue no domingo, Kumagai pediu desculpa pela forma como a empresa respondeu e reconheceu que problemas de segurança tinham sido identificados pelos especialistas de segurança antes do incidente, mas que a resposta tinha sido insuficiente.
A GMO informou ter recebido uma exigência de resgate de um alegado responsável pelo ataque. Numa atualização ao texto publicada na segunda-feira, Kumagai afirmou que os atacantes exigiram 50 milhões de dólares em criptomoeda e ameaçaram divulgar informações da empresa e de clientes. A empresa recusou pagar e está a cooperar com a polícia e outras autoridades.
A empresa vai oferecer aos clientes que desejem continuar a utilizar um ambiente de trabalho Windows um serviço alternativo assente em infraestrutura de cloud independente, gratuito durante seis meses. Planeia também rever em profundidade a arquitetura de segurança e investigar a origem da intrusão com especialistas externos.
Kumagai apelou ao governo japonês para reforçar as medidas de ciberdefesa ativa, argumentando que as empresas privadas não conseguem, sozinhas, fazer face a ciberataques sofisticados de origem transfronteiriça.
A GMO pediu às autoridades que ponderem aplicar esse enquadramento ao incidente e disponibilizou-se para partilhar provas e informação técnica com os investigadores.
O ataque ocorre numa altura de maior preocupação com a cibersegurança, após a divulgação, na semana passada, de duas vulnerabilidades críticas no PHP, uma linguagem de programação amplamente utilizada para desenvolver sites e aplicações.
As autoridades de segurança alertaram que as falhas poderiam permitir que atacantes executassem código malicioso em servidores vulneráveis, levando organizações em todo o mundo a corrigir sistemas ou a suspender temporariamente serviços online.
No entanto, a GMO não confirmou publicamente qualquer ligação entre as vulnerabilidades no PHP e o ataque ao seu serviço de cloud.
Em paralelo, uma falha na Google Cloud no Reino Unido perturbou serviços online na semana passada, incluindo os operados pela empresa de tecnologia financeira Revolut, ilustrando os potenciais efeitos em cadeia quando a infraestrutura digital falha.