


Apenas três dos incidentes contabilizados pela principal associação tecnológica europeia têm um responsável identificado; essa ambiguidade pode ser a arma mais forte dos atacantes.
Em 2 e 3 de novembro, arcas congeladoras de supermercados em toda a Europa começaram a passar automaticamente para o modo de descongelação. Em algumas lojas, os atacantes definiram temperaturas que chegaram aos 50 °C.
 PUBLICIDADE
Supermercados na Alemanha, Itália, Países Baixos, Bélgica, Roménia e Suécia tiveram de deitar fora carne e produtos congelados estragados, enquanto vários bancos de sangue em França também foram atingidos. O Reino Unido comunicou igualmente ataques.
Christophe Hansen, comissário europeu para a Alimentação e a Agricultura, classificou o incidente como “uma tentativa deliberada de perturbar a nossa cadeia de abastecimento alimentar”. Quase três semanas depois, ninguém reivindicou a responsabilidade e o motivo continua por esclarecer.
Um mês, 16 incidentes
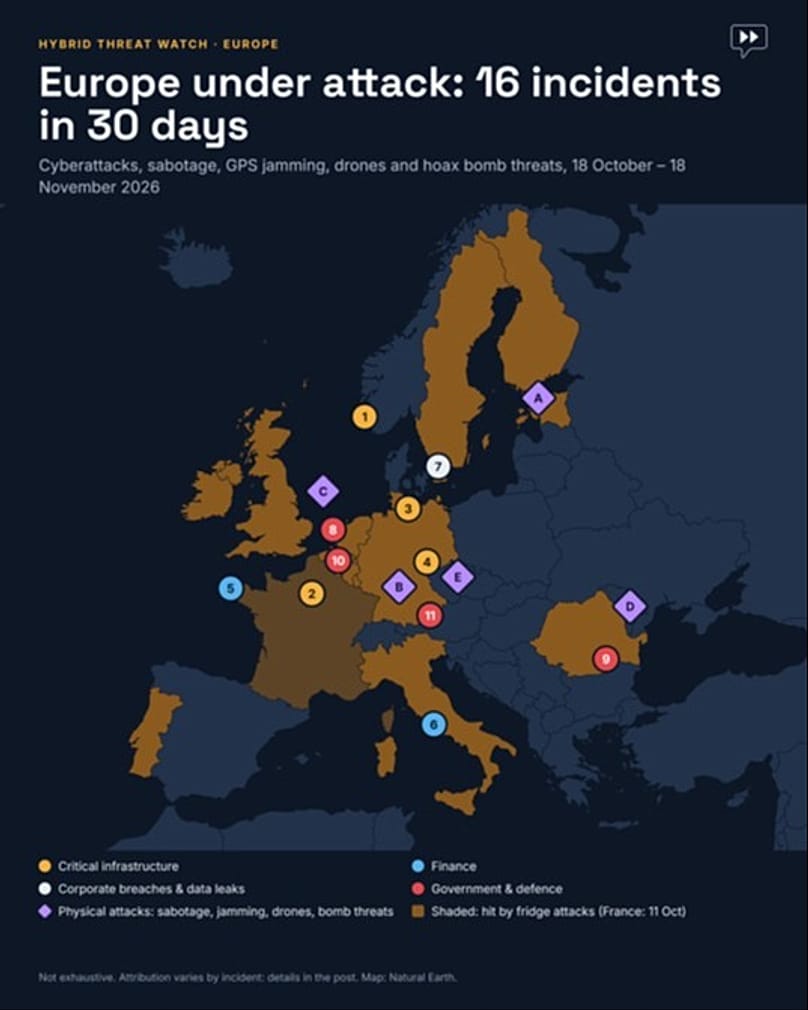
As ações contra frigoríficos foram um dos 16 incidentes identificados pela DigitalEurope, a associação empresarial da indústria tecnológica europeia, sediada em Bruxelas, Bélgica, entre 18 de outubro e 18 de novembro.
Onze foram ataques informáticos. Piratas informáticos assumiram o controlo dos sistemas de TI de uma empresa de energia na Noruega, provocaram o encerramento do serviço de urgência de um hospital distrital na Alemanha e roubaram dados de uma empresa que constrói túneis entre a Dinamarca e a Alemanha.
Numa instituição da UE não identificada, os sistemas de recursos humanos, processamento salarial e serviços médicos foram desligados. Os dados pessoais de 18 altos responsáveis de Itália, Alemanha e Países Baixos foram publicados e foi detetado software de espionagem em contas de correio eletrónico do governo romeno.
Cerca de 100 milhões de euros foram desviados de um banco francês através de um dos seus fornecedores, mais de 700 contas de clientes de fintech ficaram expostas em Itália e um sistema antigo de um grupo dinamarquês de transporte marítimo foi atacado para recolha de dados.
Os outros cinco incidentes foram físicos, incluindo dois planos de sabotagem. Cerca de 80 aeronaves perderam sinal de GPS sobre o Mar do Norte, drones obrigaram a Moldávia a encerrar o seu espaço aéreo e falsas ameaças de bomba afetaram mais de 35 voos em toda a Europa.
“A resiliência deixou de ser apenas uma tarefa dos departamentos de TI”, afirmou Cecilia Bonefeld-Dahl, diretora-geral da DigitalEurope. “É política de segurança e política industrial.”
A organização sublinha que a lista não é exaustiva. Só os grupos de ransomware divulgam todos os meses dezenas de vítimas europeias.
A palavra-passe é 12345
A vaga de novembro não foi a primeira. Em meados de outubro, piratas informáticos assumiram o controlo das unidades de refrigeração de pelo menos 350 supermercados em França, incluindo Carrefour, Monoprix, Intermarché e lojas Coopérative U, e alteraram manualmente as suas temperaturas.
A agência francesa de cibersegurança indicou que as unidades utilizavam software da empresa dinamarquesa Danfoss, bem como sistemas Copeland e Dixell. A Danfoss afirmou que muitas já tinham chegado ao fim da sua vida útil, deixaram de receber atualizações de segurança ou executavam firmware desatualizado.
A refrigeração dos supermercados está muitas vezes ligada à internet, permitindo que empreiteiros a monitorizem e reparem à distância. A empresa de segurança Forescout identificou quase 13 000 serviços de controlo de refrigeração acessíveis abertamente online em 99 países.
Em novembro, os atacantes exploraram medidas de segurança fracas e falhas conhecidas no gestor de sistema AK-SM da Danfoss. Muitos sistemas continuavam a utilizar credenciais de fábrica como “Supervisor” e “12345”.
George Nott, editor de tecnologia da revista especializada The Grocer, explicou que os atacantes encontraram páginas de início de sessão expostas e recorreram a vulnerabilidades que já tinham sido corrigidas. Na Suécia, a cadeia Coop informou que o equipamento nas suas sete lojas afetadas estava ligado através de antigas redes móveis 4G.
Xavier Bellekens, diretor executivo da empresa de cibersegurança Lupovis, afirmou que encaminhar os controladores através de redes privadas virtuais (VPN) teria reduzido de forma significativa o risco.
Quem esteve por trás?
Dos 16 incidentes registados pela DigitalEurope, sete não têm autor conhecido. Os atacantes reivindicaram quatro, os investigadores suspeitam de um ator em dois casos sem o identificarem formalmente e apenas três foram atribuídos publicamente por um governo ou por investigadores.
“É isso que faz funcionar os ataques híbridos: são baratos, negáveis e difíceis de atribuir a alguém”, referiu a organização.
Os ataques aos frigoríficos mostram como a questão é complexa. A Lupovis indicou que os seus sistemas de engodo registaram, em dez dias, mais de 276 tentativas de 91 grupos de ameaça para sondar controladores da Danfoss, com um pico a 26 de outubro e um fim da atividade no final do mês.
A atividade foi ligada a serviços de “bulletproof hosting”, concebidos para resistir a ações de encerramento e à aplicação da lei, alguns dos quais já foram utilizados por grupos russos. Bellekens sublinhou que isso não prova que a Rússia seja responsável, mas que existe “um certo padrão”. A coordenação num intervalo de cerca de 24 horas aponta, acrescentou, para uma operação bem planeada, possivelmente por um Estado.
Nem todos partilham essa leitura. Dan Cimpean, diretor da Direção Nacional de Cibersegurança da Roménia, descreveu os ataques como “semi-amadores” e disse não suspeitar de um ator estatal. Após o ataque em França, Ken Munro, da empresa britânica Pen Test Partners, afirmou que poderia tratar-se de “miúdos a brincar”.
Não foi exigido qualquer resgate, o que deixou os investigadores perplexos: grupos criminosos e ativistas digitais costumam procurar rapidamente lucrar ou divulgar um ataque. As agências nem sequer concordam sobre como o classificar. Bélgica, Itália e Estónia falaram em ciberataque, Suécia e Irlanda em “incidente cibernético”, enquanto a agência de cibersegurança da UE, ENISA, evitou qualificá-lo como ataque.
Mesmos alvos, armas diferentes
O balanço da DigitalEurope sugere que a fronteira entre ataques online e offline se está a esbater. No mesmo mês, um fabricante de drones militares na Alemanha foi atingido através de uma atualização de software comprometida, enquanto um ataque incendiário contra outro fabricante na Estónia foi frustrado.
A organização identificou também um plano para provocar incêndios junto a uma linha férrea e a uma linha de alta tensão na Alemanha.
“Ataques digitais e físicos atingem os mesmos alvos”, afirmou. O mapa elaborado pela organização mostra incidentes que vão desde o Mar do Norte até à Roménia e à Moldávia.
Encontrar, financiar, comprar
Bonefeld-Dahl quer que a Europa vá mais longe. “A Europa precisa de tecnologia para detetar, dissuadir e recuperar, e tem de FIND. FUND. BUY”, escreveu no LinkedIn.
A DigitalEurope insta os líderes da UE a destinarem pelo menos 25% do próximo orçamento europeu, de quase 2 biliões de euros, a tecnologias para dissuadir, defender e recuperar. Segundo a organização, atualmente apenas 14% vai para o digital.
“Não há mais tempo a perder”, escreveu Bonefeld-Dahl, numa mensagem dirigida aos primeiros-ministros do bloco.
Os 14% referem-se à parte digital da despesa da UE entre 2021-2025, incluindo o fundo de recuperação pós-pandemia, e não ao orçamento que está agora a ser negociado. E, como grupo de pressão da indústria, a DigitalEurope representa muitas das empresas que venderiam essa tecnologia à Europa.
Em Bruxelas, a resposta está a ganhar forma na revisão do Regulamento de Cibersegurança da UE, liderada no Parlamento Europeu pela eurodeputada checa Markéta Gregorová.
E agora?
Especialistas alertam que os frigoríficos são apenas o início. Nott referiu que sistemas de aquecimento, ventilação e ar condicionado, etiquetas eletrónicas de prateleira e até robots de limpeza de pavimentos podem ter fragilidades semelhantes.
Kumar Sokka, diretor executivo da Acre Security, explicou que o mesmo tipo de controlador pode gerir portas, controlo de acessos, câmaras, alarmes e sistemas de climatização de edifícios. As organizações deixam muitas vezes estes sistemas a cargo das equipas de instalações, em vez de os tratarem como parte das suas obrigações ao abrigo da NIS2, a lei de cibersegurança da UE, acrescentou.
A inteligência artificial pode agravar o problema. Gianni Cuozzo, fundador e diretor executivo da Exein, afirmou que a IA está a encurtar o tempo entre a descoberta de uma vulnerabilidade e a construção de um ataque, pelo que os dispositivos ligados terão de se defender em funcionamento.
Bonefeld-Dahl vai discutir a resposta europeia em Vilnius, na Lituânia, na próxima semana. Concluiu a sua publicação com uma pergunta: “Qual será o próximo alvo crítico?”
Notícias relacionadas