





Os procuradores italianos estão a investigar vários falsos alarmes de bomba em voos e a reencaminhar os inquéritos para a Polícia Antimáfia. A primeira-ministra Giorgia Meloni e o MNE Antonio Tajani falam em "ameaças híbridas".
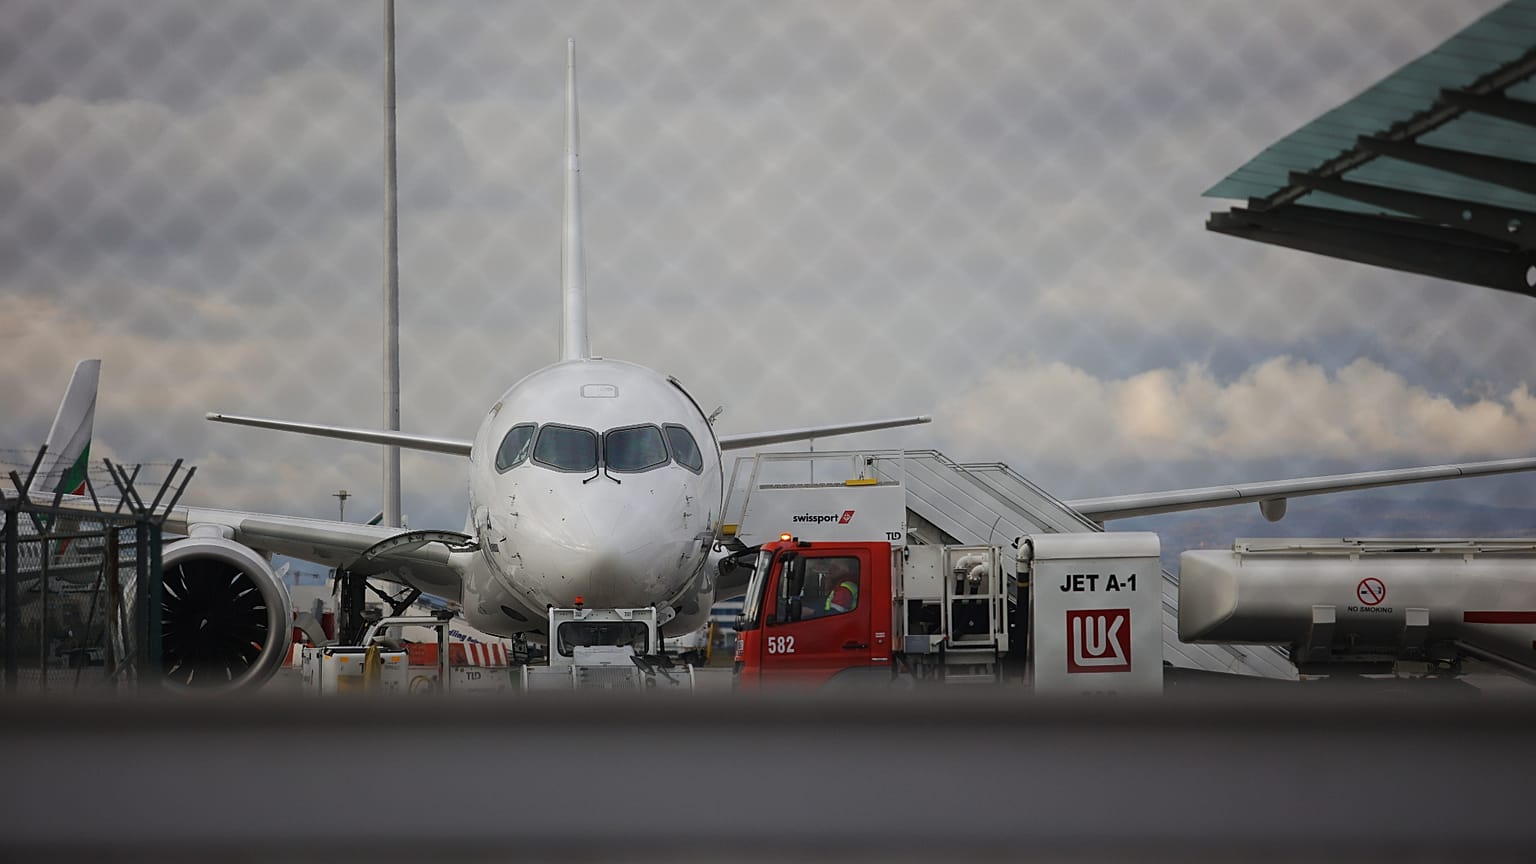
As procuradorias italianas tentam reconstituir a coordenação por detrás da série de alertas de bomba que atingiu vários voos europeus, com repercussões também nos aeroportos de Roma e Milão. As investigações são coordenadas pela Procuradoria Nacional Antimáfia e Antiterrorismo, enquanto a Agência para a Cibersegurança Nacional (ACN) enviou relatórios sobre os casos dos últimos dias. Estão igualmente a trabalhar os investigadores da Polícia Postal, que procuram identificar os remetentes das comunicações e reconstruir o trajeto seguido pelas mensagens.
 PUBLICIDADE
Foi aberto um primeiro inquérito pela Procuradoria de Busto Arsizio, na província de Varese, pelo crime de falso alarme, por agora contra desconhecidos. A investigação diz respeito às duas denúncias de quinta-feira, 5 de novembro, relativas a um voo proveniente de Tessalónica e a outro do Porto, ambos aterrados em Milão Malpensa. Também a Procuradoria de Roma abriu um inquérito por falso alarme relativo a alguns aviões com partida ou chegada no aeroporto de Fiumicino. O processo, coordenado pelo procurador Francesco Lo Voi, é por enquanto contra desconhecidos.
As verificações a bordo e sobre a bagagem não detetaram explosivos. O processo poderá confluir numa investigação mais ampla, tendo em conta as semelhanças com as ameaças recebidas por outros aeroportos italianos e europeus.
Rasto das comunicações anónimas e assinatura das mensagens
Um dos elementos no centro das averiguações é a possível matriz comum dos alertas. As autoridades tentam identificar os servidores utilizados para enviar os emails e os endereços IP associados aos autores, também através da cooperação internacional. Segundo as primeiras reconstituições, algumas comunicações terão passado por endereços comprometidos ou por serviços de correio eletrónico que permitem proteger o anonimato, como o Proton Mail.
Uma das mensagens de email enviadas para aeroportos italianos era assinada pelos autodenominados “Combatentes do Estado Masculino”. A sigla remete para o movimento russo ultranacionalista e misógino Muzhskoye Gosudarstvo, fundado por Vladislav Pozdnyakov e banido na Rússia. Na mensagem, escrita em italiano, surgiam ameaças contra aquilo que era definido como “regime feminista”, acompanhadas da frase: “Hoje o vosso céu será vermelho”.
A referência ao movimento, no entanto, não constitui prova da identidade dos responsáveis nem de um vínculo efetivo com organizações russas. Os investigadores ainda não atribuíram com certeza as ameaças. Entre as hipóteses em análise está também uma ligação com emails anteriores que tinham anunciado a presença de engenhos explosivos noutros voos e em cerca de 280 escolas italianas.
Meloni: “infraestruturas civis estão sob ataque”
A situação preocupa o governo, também pela possível ligação com outros episódios de ataques informáticos contra infraestruturas e serviços essenciais. “Os hackers e os falsos alarmes de bomba nos aviões, claramente, têm de preocupar”, declarou a primeira-ministra, Giorgia Meloni, à margem do festival hípico Fieracavalli, em Verona.
A chefe do governo precisou que, para já, não é possível estabelecer se os ataques aos sistemas de refrigeração de sangue em França, os falsos alertas de bomba nos aviões e as agressões informáticas contra os supermercados estão ligados. “Hoje não somos capazes de dizer se estão todos ligados, mas dizem-nos seguramente todos a mesma coisa: há infraestruturas civis que estão a ser atacadas”.
Meloni sublinhou ainda a necessidade de considerar as despesas com defesa e segurança numa perspetiva mais ampla do que a dos armamentos. Citou o recente ataque informático aos sistemas de refrigeração usados para conservar o sangue destinado a transfusões em França: “Quando os hackers tentaram alterar a temperatura dos frigoríficos que mantêm o sangue necessário para as transfusões, esse sangue foi protegido por um sistema que tem um custo. Quando se paga para comprar esse sistema, é despesa de defesa ou é despesa de saúde?”.
Crosetto: “nova ameaça, devemos habituar-nos”
Também o ministro da Defesa, Guido Crosetto, considerou preocupante a sequência de episódios, embora tenha sublinhado que todos os alertas de bomba se revelaram até agora infundados.
“É um exemplo de como é fácil, em qualquer caso, desencadear problemas, desencadear ansiedade e criar psicose nos nossos países”, disse à margem da sessão de perguntas e respostas no Senado. Segundo Crosetto, trata-se de ataques que, na maioria dos casos, permanecem “abaixo do limiar de atribuição”: podem provocar danos e perturbações sem que seja possível demonstrar com certeza quem os organizou.
O ministro descreveu o fenómeno como “uma nova ameaça”, acrescentando que há pelo menos três ou quatro anos que chama a atenção para a necessidade de nos prepararmos para este tipo de ataques. Esclareceu ainda que a descolagem de caças militares para escoltar os aviões sinalizados é um procedimento habitual, ativado quando é comunicada uma eventual ameaça.
Crosetto afastou a necessidade de convocar uma cimeira extraordinária no Palazzo Chigi, a sede do governo: o combate às ameaças híbridas, explicou, é um trabalho já iniciado que deve prosseguir e intensificar-se. “Há alguém que tem interesse em alimentar tensões”, observou, reiterando que a missão das instituições é garantir a segurança do país.
Tajani: “Moscovo tentará desestabilizar a Europa”
Sobre a possível matriz dos ataques pronunciou-se também o ministro dos Negócios Estrangeiros, Antonio Tajani. Numa entrevista ao Quotidiano Nazionale recordou que a Itália lida com a guerra híbrida pelo menos desde o início da invasão russa da Ucrânia e que, juntamente com os aliados europeus, está a adotar contramedidas.
O chefe da diplomacia explicou que foram criados uma direção-geral de segurança e uma sala de operações dedicada. Tajani lembrou que hackers pró-russos já reivindicaram os recentes ataques informáticos contra supermercados, mas precisou que, quanto aos últimos alertas de bomba, ainda não há provas de uma responsabilidade atribuível a Moscovo.
“Sabemos bem que Moscovo nunca irá declarar uma guerra militar à Europa. Mas também sabemos que tentará desestabilizar, criar pânico e problemas na vida quotidiana”, afirmou o ministro, alertando igualmente para eventuais ataques contra hospitais.
Reações dos operadores: “não se deve alimentar o pânico”
As repercussões afetam também o setor do transporte aéreo e do turismo. Gian Mario Pileri, presidente da Fiavet-Confcommercio, falou à LaPresse de uma situação “surreal”, sublinhando, porém, que os aeroportos dispõem de sistemas de segurança e controlos cada vez mais rigorosos.
“É normal que 25 alertas de bomba num dia seja uma situação que gera pânico, sobretudo porque há anos que não acontecia”, observou. Pileri lembrou que todos os dias partem na Europa cerca de 35 mil voos e que, em caso de problemas, as agências de viagens podem auxiliar os passageiros em mudanças de escala e na gestão das dificuldades.
Do Partido Democrático chegou, pelo contrário, um apelo a uma maior clareza por parte do governo. Andrea Casu, vice-presidente da comissão de Transportes da Câmara, pediu uma informação parlamentar para esclarecer os episódios e os instrumentos acionados pela Enac, pela Enav e pelos outros intervenientes envolvidos.
Segundo o deputado, as declarações de Crosetto não bastam para esclarecer o que se está a passar. “A segurança do transporte aéreo e a continuidade das ligações são questões que dizem respeito a cidadãos, passageiros e operadores”, afirmou, pedindo transparência sem alimentar alarmismos.
Contexto: ataques às infraestruturas civis
Os alertas de bomba inserem-se numa série de episódios que reacenderam a atenção europeia sobre as ameaças híbridas e a vulnerabilidade das infraestruturas civis.
Nos últimos dias, ataques informáticos atingiram os sistemas de refrigeração de supermercados em vários países europeus, enquanto em França hackers conseguiram aceder aos sistemas de controlo das câmaras frigoríficas de três estruturas do Établissement Français du Sang (EFS), o serviço nacional de sangue. A intrusão tentou alterar as temperaturas de conservação dos hemoderivados, mas os funcionários do EFS conseguiram colocar em segurança as reservas, sem consequências para os produtos e para os doentes.
Em Itália, após os episódios em França, o Centro Nacional de Sangue convidou as estruturas de transfusão a aumentar o nível de atenção, verificando as temperaturas dos frigoríficos e reforçando as medidas de segurança.