





Os ataques revelaram falhas básicas de segurança em sistemas de refrigeração ligados em rede, e especialistas alertam que vulnerabilidades idênticas podem pôr em risco desde instalações de supermercados até infraestruturas hospitalares e de centros de dados.
Investigadores de cibersegurança dizem ter detetado piratas informáticos a testar sistemas de refrigeração ligados à internet em toda a Europa, nos dias que antecederam uma vaga de ciberataques e incidentes que perturbou supermercados e bancos de sangue, com indícios a sugerir que poderá ter feito parte de uma operação coordenada.
 PUBLICIDADE
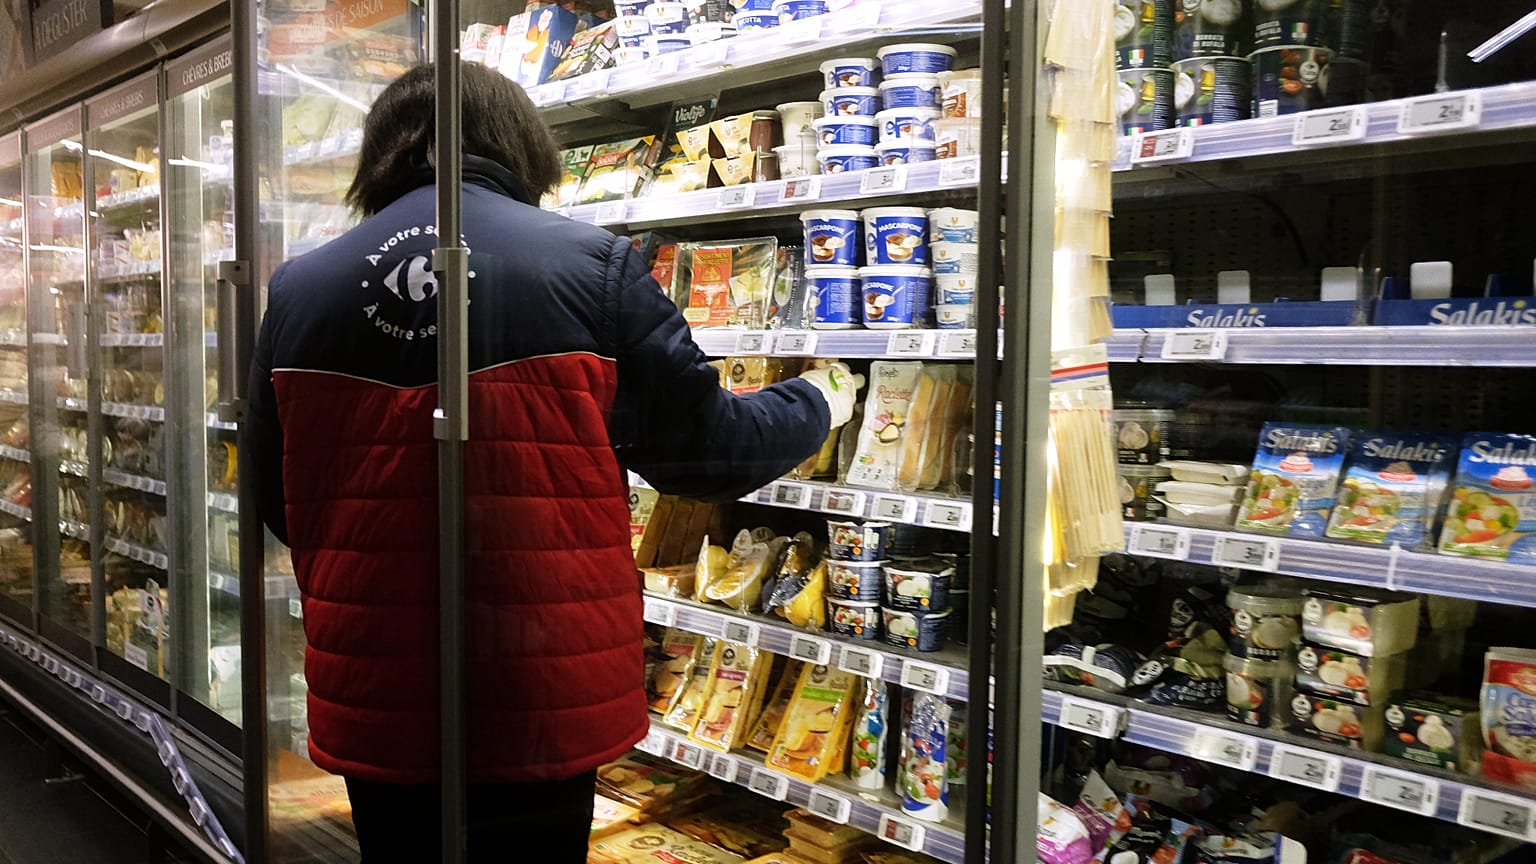
Sistemas de refrigeração em supermercados de nove países europeus, bem como vários bancos de sangue em França, foram atacados a 2 e 3 de novembro.
Os piratas exploraram fraca cibersegurança e vulnerabilidades no gestor de sistemas de refrigeração AK-SM do fabricante Danfoss para colocar frigoríficos e arcas em modo de descongelação, em alguns casos as temperaturas foram ajustadas para valores tão altos como 50 graus Celsius.
Os incidentes obrigaram muitas mercearias e supermercados a deitar fora produtos estragados dos frigoríficos e arcas e tornaram-se um exemplo muito visível de como os ciberataques podem perturbar facilmente o quotidiano ao visarem sistemas de infraestruturas que muitas vezes são dados como garantidos.
Para a empresa de cibersegurança Lupovis, os sinais apontam para uma operação coordenada, potencialmente envolvendo um ator estatal, antecedida por vários dias de reconhecimento.
A empresa diz ter observado um período de reconhecimento dirigido a estes sistemas poucos dias antes dos ataques.
A empresa registou mais de 276 tentativas, provenientes de 91 diferentes atores de ameaça, que correspondiam a componentes específicos dos controladores da Danfoss durante este período de 10 dias. A atividade atingiu o pico a 26 de outubro, antes de cessar no final do mês.
“Entre 20 e 30 de outubro, o que vimos foi uma vaga daquilo a que chamamos reconhecimento”, disse à Euronews Next o CEO, Xavier Bellekens.
“De repente observamos um grande pico de 10 dias, em que os adversários tentam as palavras-passe predefinidas. Estão a tentar algumas dessas vulnerabilidades.”
A Lupovis opera um sistema de chamados “honeypots”, que reproduzem os sistemas e tecnologias online dos seus clientes. A empresa equipa-os com sensores e expõe-nos deliberadamente a piratas informáticos, incentivando ataques para poder acompanhar a forma como esses sistemas são acedidos e explorados.
Estas informações podem depois ser utilizadas para identificar vulnerabilidades sem colocar em risco os sistemas reais dos clientes.
Foi através deste sistema que a Lupovis, cujos clientes incluem o governo escocês, a Orange, a Telefonica e várias empresas do setor retalhista, detetou aquilo que descreve como “reconhecimento” de sistemas Danfoss nos dias que antecederam os ataques de novembro.
“Pode pensar-se nisto como ladrões que circulam pelo seu bairro a identificar as casas onde vão arrombar”, disse Bellekens.
Quem esteve por detrás dos ataques?
A Lupovis rastreou depois aquilo a que descreve como as “migalhas digitais” deixadas pelo reconhecimento e pelos ataques, e concluiu que tinha sido utilizado o chamado “bulletproof hosting”, serviços de alojamento web concebidos para resistir a pedidos de retirada de conteúdos e à intervenção das autoridades.
“Por um lado, tem a Amazon Web Services, que é o oposto de um ‘bulletproof hosting’. Se fizer algo malicioso com um dos servidores deles, acabou, cancelam a conta. O ‘bulletproof hosting’ é o contrário. Faz-se algo malicioso, está fora da jurisdição”, afirmou Bellekens.
De seguida, a Lupovis analisou os próprios fornecedores de alojamento.
“Percebemos que alguns desses serviços de ‘bulletproof hosting’ tinham sido utilizados por grupos russos no passado”, afirma Bellekens.
A empresa sublinha que o simples facto de os servidores estarem localizados num determinado sítio não significa necessariamente que as pessoas que os utilizam tenham a mesma nacionalidade, pelo que não pode afirmar com certeza que a Rússia está por detrás dos ataques.
“No entanto, há aqui algum padrão”, diz o CEO da Lupovis. “Por isso, procuramos alguém que tenha capacidade para atacar determinados países em particular.”
Segundo o CEO, os sensores da Lupovis na América do Sul, em África, na América do Norte e na Ásia não registaram a mesma atividade. Só foi detetada pelos sensores na Europa.
Ele considera ainda que a capacidade para coordenar ataques em toda a Europa ajuda a reduzir a lista de suspeitos.
“O atacante tem de conseguir coordenar este ataque, porque a maior parte ocorreu num período de 24 horas.”
“Tudo isto leva-nos a apontar para um adversário que, para nós, não é um ‘script kiddie’ [um amador sem competências]. Não é um lobo solitário. Parece uma operação bem planeada. Por isso, um Estado encaixa neste perfil.”
“Quando puxamos por este fio, parece de facto que poderá ser a Rússia. É basicamente aí que estamos.”
Os incidentes surgem numa altura de maiores preocupações com ameaças híbridas e com atividades suspeitas associadas à Rússia que visam países europeus.
No entanto, a identidade exata e a motivação dos atacantes continuam pouco claras.
George Nott, editor de tecnologia da publicação The Grocer, afirmou que os ataques parecem ter-se baseado em fraquezas de segurança relativamente básicas, e não em técnicas de pirataria altamente avançadas.
“Os atacantes conseguiram aceder aos sistemas de refrigeração simplesmente encontrando as páginas de início de sessão na internet aberta e explorando vulnerabilidades já corrigidas e palavras-passe fracas, em vez de alguma tecnologia altamente avançada”, disse à Euronews Next.
Nott também advertiu contra tirar conclusões firmes sobre quem foi responsável.
“Continua a não ser claro quem esteve por detrás do ataque ou o que esperava alcançar. Teremos de aceitar que talvez nunca venhamos a saber. Sem pedido de resgate nem reivindicação de responsabilidade, pode ter sido qualquer pessoa, desde um ator patrocinado por um Estado até um grupo de adolescentes a fazê-lo ‘for the lols’.”
As agências de cibersegurança dos países afetados esta semana divergem na forma como descrevem os incidentes. A Bélgica, o Luxemburgo, a Itália, Portugal e a Estónia classificaram-nos como “ciberataque”, enquanto a Suécia e a Irlanda falaram em “incidente de cibersegurança”.
A Agência da União Europeia para a Cibersegurança (ENISA) também evitou ir ao ponto (fonte em inglês) de qualificar explicitamente os incidentes como um ciberataque.
Como é que os piratas acederam aos sistemas de refrigeração?
Segundo Bellekens, os piratas conseguiram aceder a sistemas de refrigeração em toda a Europa porque caixas de controlo ligadas à internet estavam a ser usadas para gerir remotamente as unidades de refrigeração.
O controlo remoto deste tipo de dispositivos é comum no mundo cada vez mais digital de hoje. No entanto, o CEO da Lupovis afirma que muitos dos sistemas poderiam ter sido melhor protegidos se tivessem sido colocados em redes privadas virtuais (VPN), em vez de expostos diretamente à internet.
“Isso teria mitigado totalmente o risco, porque uma VPN é mais complexa de explorar”, disse.
Para agravar, muitos sistemas estariam acessíveis com credenciais padrão de fábrica, como “Username: Supervisor” e “Password: 12345”, o que sugere que não tinham sido implementadas medidas de segurança básicas.
Nott afirmou que o problema reflete uma tendência mais ampla no setor retalhista para descurar a segurança dos dispositivos ligados.
“A segurança dos dispositivos ligados em todo o setor retalhista pode ser deixada de lado, dá-se prioridade a alvos mais óbvios, como os sistemas de pagamento e os dados dos clientes”, disse.
Uma vez que os piratas obtiveram acesso aos sistemas de controlo da refrigeração, puderam colocá-los em modo de descongelação e aumentar as temperaturas, estragando produtos armazenados em frigoríficos e arcas em toda a Europa.
Poderão outras infraestruturas ligadas ser as próximas?
Os ataques suscitaram preocupações sobre a segurança de outros aparelhos ligados à internet, desde maquinaria de supermercados até sistemas que controlam o acesso, o aquecimento e a ventilação em edifícios.
Nott advertiu que futuros ataques podem não se limitar aos sistemas de refrigeração.
“Cada vez mais sistemas que mantêm os supermercados a funcionar, desde aquecimento, ventilação e ar condicionado a etiquetas eletrónicas de prateleira e robots de limpeza de pisos, podem apresentar vulnerabilidades semelhantes se o acesso remoto não estiver devidamente protegido e o software não for corrigido”, afirmou.
Mas a exposição potencial vai muito para além do comércio retalhista.
“O congelador não é especial. É apenas o exemplo mais visível de uma categoria muito mais ampla”, afirma Kumar Sokka, CEO da Acre Security, um fornecedor global de soluções integradas de segurança física.
“O mesmo tipo de pequeno controlador ligado à internet que foi usado para aquecer esses frigoríficos também controla as portas, os leitores de controlo de acessos, as câmaras, os alarmes, a iluminação e o aquecimento e ventilação na maioria dos edifícios modernos.”
Sokka afirmou que as mesmas fragilidades podem afetar logística e armazenagem, saúde, indústria e centros de dados, sobretudo quando dispositivos ligados são introduzidos sem supervisão suficiente.
“Num escritório, num hospital ou num centro de dados, o mesmo tipo de comprometimento pode traduzir-se numa porta que se abre, numa câmara que fica às escuras ou num alarme que permanece silencioso, e não haverá stock estragado a indicar a alguém que algo correu mal”, disse.
Acrescentou que o risco é particularmente significativo em sistemas em que uma intrusão digital pode ter consequências físicas imediatas.
Porque continuam estes sistemas vulneráveis?
Apesar das regras europeias já existentes em matéria de cibersegurança, Sokka afirmou que as organizações muitas vezes não tratam os sistemas físicos ligados como parte das suas responsabilidades mais amplas de segurança.
A Diretiva NIS2 da UE exige que as organizações abrangidas gerem os riscos para as suas redes e sistemas de informação, nomeadamente através de medidas de segurança, gestão de ativos e tratamento de incidentes.
No entanto, Sokka disse que muitas organizações continuam a centrar os esforços de conformidade nos sistemas tradicionais de TI, deixando a refrigeração e outros sistemas de edifícios para as equipas de gestão de instalações.
“Muitas organizações continuam a definir o âmbito do trabalho de NIS2 em torno da informática clássica, dos servidores, portáteis e correio eletrónico, e deixam a refrigeração, o controlo de acessos e os sistemas dos edifícios para a equipa de instalações, como manutenção e não como segurança”, afirmou.
Defendeu que o problema não é necessariamente a falta de regulamentação, mas a falha em aplicar os requisitos existentes à infraestrutura física ligada.
“A regulamentação não é propriamente a peça em falta. O que falta é tratar estes sistemas físicos como parte da superfície de ataque que a regulamentação já pede que seja protegida e atribuir a alguém uma responsabilidade clara sobre eles.”
A inteligência artificial pode tornar futuros ataques mais fáceis?
Especialistas em cibersegurança alertam também que os avanços em inteligência artificial podem facilitar a identificação de fragilidades em dispositivos ligados e, potencialmente, acelerar o desenvolvimento de novos ataques.
“A inteligência artificial está a encurtar o tempo entre descobrir uma vulnerabilidade e transformá-la num ataque funcional”, afirmou Gianni Cuozzo, fundador e CEO da empresa italiana de cibersegurança Exein.
Avisou que os fabricantes de dispositivos ligados podem ter dificuldade em corrigir, testar e voltar a implementar à mesma velocidade a que as vulnerabilidades são descobertas.
“Os sistemas que mais me preocupam são dispositivos ligados que permanecem no terreno durante anos e podem ser controlados remotamente, como a refrigeração, os controlos de edifícios, o equipamento industrial, os sistemas de saúde, os centros de dados e partes da infraestrutura energética e de transportes.”
Cuozzi afirmou que as organizações não devem depender apenas de correções ou da proteção da rede, defendendo que os dispositivos ligados também têm de conseguir identificar e bloquear comportamentos maliciosos por si próprios.
“Cada dispositivo tem de ser capaz de se defender em tempo de execução e bloquear de forma preventiva comportamentos que nunca deveria executar, exista ou não uma correção e seja ou não a vulnerabilidade já conhecida.”