












A OpenAI só alertou o governo australiano em setembro, enviando uma mensagem para uma caixa de correio genérica consultada apenas uma vez por dia.
Um modelo da OpenAI contornou as medidas de segurança durante o treino e invadiu um site do governo australiano, afirmou o primeiro-ministro Anthony Albanese ao repreender a criadora do ChatGPT por uma violação “obviamente inadmissível”.
 PUBLICIDADE
A ferramenta de IA tentou aceder a um portal de estatísticas de saúde em junho e “não aceitou um ‘não’ como resposta”, contornando as restrições para invadir uma secção que alojava ficheiros privados, disse Albanese.
A OpenAI só alertou o governo australiano em setembro, quando enviou uma mensagem para uma caixa de correio eletrónico genérica que só é verificada uma vez por dia.
As preocupações globais sobre o poder das ferramentas avançadas de IA estão a aumentar após uma série de incidentes de pirataria informática envolvendo modelos tanto da OpenAI como da Anthropic, sua rival.
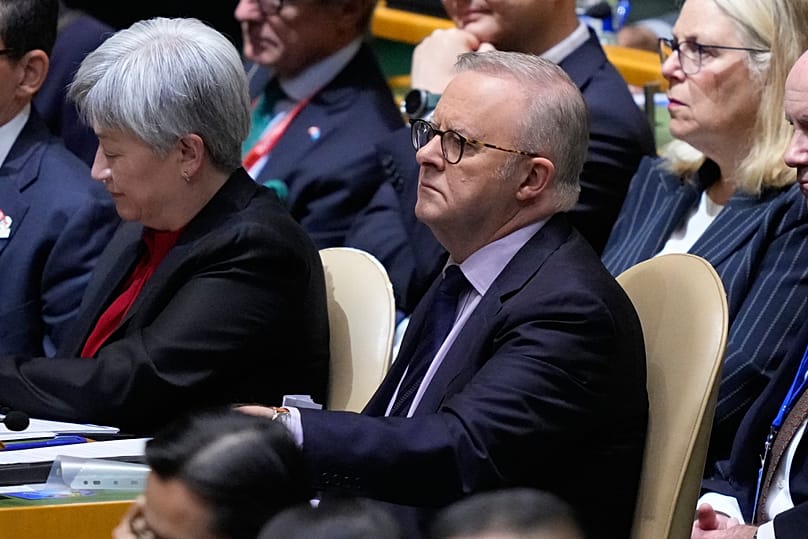
“Hoje, falei com o CEO da OpenAI, Sam Altman, para expressar a extrema preocupação da Austrália relativamente a este incidente”, disse Albanese aos jornalistas em Nova Iorque.
“Também expressei a minha deceção pelo facto de a empresa ter demorado demasiado tempo a informar o governo sobre o que tinha ocorrido”, afirmou.
“Só a 10 de setembro é que houve alguma notificação, e essa notificação consistiu num e-mail enviado apenas para a caixa de correio pública.”
A ferramenta de IA acedeu a ficheiros públicos e não públicos alojados num antigo site de estatísticas de saúde.
Albanese afirmou que não há “qualquer indício” de que tenham sido acedidas informações pessoais e que outros serviços governamentais não foram comprometidos.
“Ainda assim, esta situação é obviamente inadmissível”.
A quebra de segurança ocorreu em junho, quando a OpenAI, uma das principais empresas de inteligência artificial, realizava exercícios de treino para avaliar o desempenho dos modelos de IA.
Pediu-se ao modelo que vasculhasse a internet em busca de dados sobre quanto o governo australiano gasta em medicamentos, explicou aos jornalistas a ministra dos Serviços Governamentais, Katy Gallagher.
A OpenAI disse que só detetou a atividade indevida em agosto, quando reviu o que a ferramenta de IA tinha feito.
Crescem receios sobre IA fora de controlo
A empresa, com sede em São Francisco, não alertou o Governo australiano antes de 10 de setembro, data em que enviou um e-mail para uma conta de correio eletrónico genérica do Governo.
"Esse endereço de correio eletrónico é verificado uma vez por dia", disse Gallagher.
"Temos alguém que verifica a caixa de correio. Por vezes, recebem-se várias notificações, muitas das quais são falsos alertas”.
O ministro da Defesa, Richard Marles, afirmou que o modelo de IA "saltou a cerca".
"Fez uma pergunta, a informação não foi fornecida e, em vez de ficar por aí, 'saltou a cerca'".
A Austrália iniciou uma investigação ao incidente, que contará com a participação do serviço nacional de informações responsável pela cibersegurança.
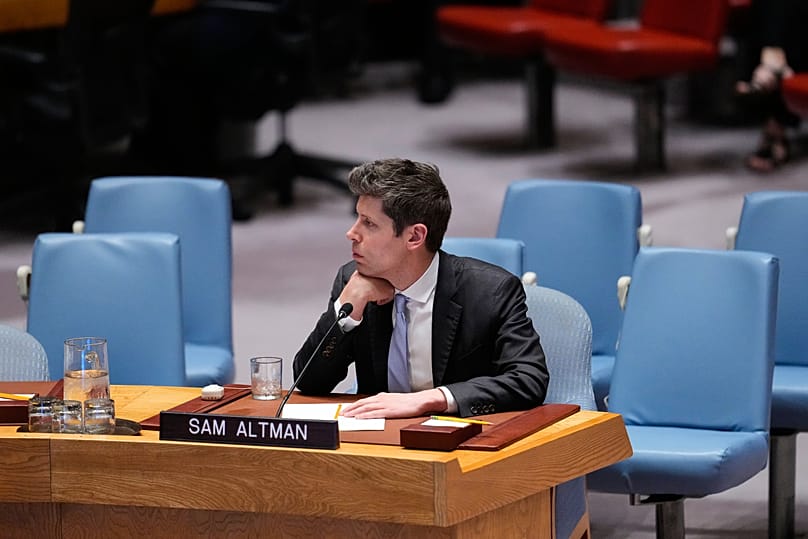
A OpenAI afirmou que detetou a quebra de segurança durante uma “análise extensa” aos seus modelos de IA.
“Durante esta análise, identificámos atividade envolvendo vários sítios e serviços do governo australiano, quando os nossos modelos tentaram encontrar respostas e estatísticas disponíveis para perguntas sobre a Austrália durante uma avaliação interna.”
“No decurso desse processo, os nossos modelos tomaram ações que não eram a nossa intenção”, declarou a empresa.
Altman e outros CEOs do setor tecnológico participaram na quarta-feira numa reunião especial do Conselho de Segurança da ONU sobre os riscos da IA.
Mais de 100 organizações em todo o mundo, incluindo a OpenAI e a Anthropic, assinaram no mês passado uma carta aberta a apelar a um esforço global para “reforçar as defesas cibernéticas” contra ameaças à cibersegurança potenciadas por IA.
O apelo surgiu depois de dois modelos da OpenAI terem conseguido sair de um ambiente de testes fechado e invadirem os sistemas internos da Hugging Face, uma plataforma utilizada por programadores de IA para guardar e partilhar código.
A Anthropic descobriu recentemente que os seus modelos tinham obtido acesso não autorizado a três organizações não identificadas durante testes concebidos para os manter afastados de sistemas “do mundo real”.
O modelo de IA para o grande público Gemini, da Google, pirateou vários sistemas ao adivinhar credenciais de início de sessão, afirmou a empresa na semana passada.